Supprimer l’ANSSI : le pari nécessaire d’une cyberdéfense enfin commandée
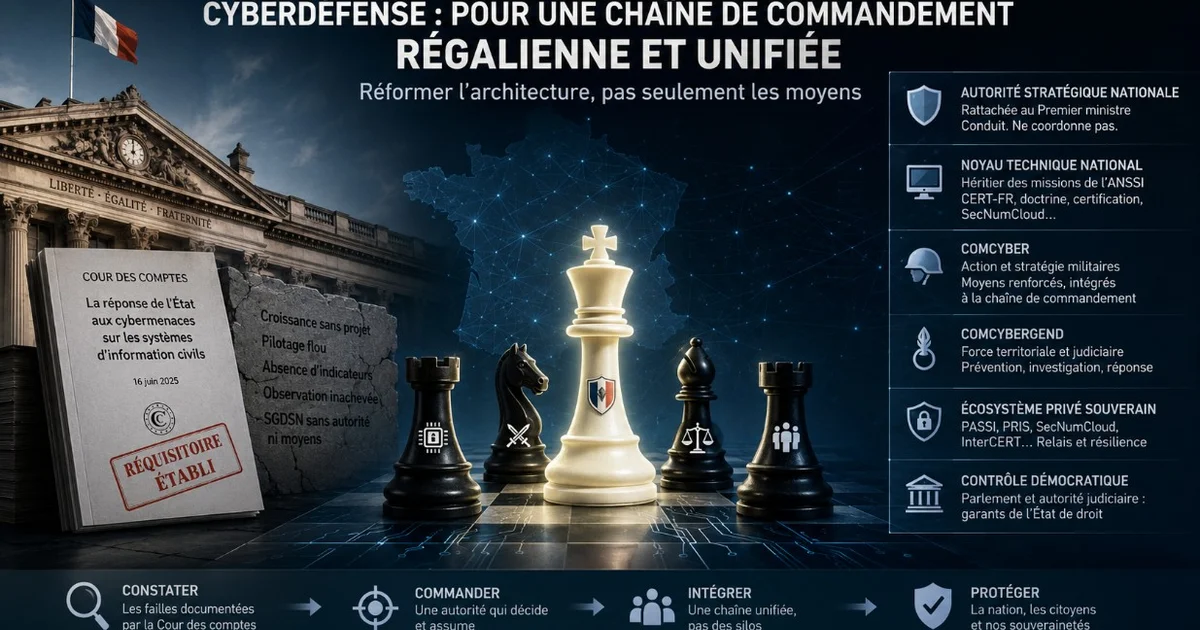
La Cour des comptes a dressé en 2025 un constat sévère : croissance sans doctrine, pilotage flou, chaîne de commandement inachevée. Pourtant, le consensus propose encore d’ajouter des effectifs et des structures de coordination à une architecture dont l’État lui-même documente les limites. Cette note défend une thèse inverse : non pas renforcer l’ANSSI comme institution autonome, mais intégrer ses fonctions techniques dans une chaîne de commandement régalienne unifiée, articulée avec le COMCYBER, la Gendarmerie et un écosystème privé souverain qualifié. Un pari doctrinal assumé, fondé sur les propres constats du système actuel.
Par Rédaction SensPo · 19 mai 2026 · 20 min de lecture
Le réquisitoire est déjà écrit, et il n'est pas de nous
L'objection la plus prévisible contre une suppression de l'ANSSI invoque son excellence technique. Elle est réelle et incontestée. Mais l'excellence d'un service ne valide pas son architecture, et c'est sur l'architecture que la Cour des comptes a tranché le 16 juin 2025.
Une dissonance doit être traitée d'emblée : le contenu décrit une absorption et une refonte, le mot « suppression » paraît plus violent que la réforme proposée. Cette dissonance n'est pas une faiblesse à masquer, c'est une décision à délimiter.
Reste l'objection centrale, qui doit être affrontée et non contournée : la Cour et la direction de l'ANSSI partagent le diagnostic de la dérive mais en tirent la conclusion inverse, le renforcement. La réponse n'est pas que le diagnostic est faux, il est exact, mais que le remède de l'accrétion a déjà été appliqué quinze ans, et que les constats de 2025 en sont le bilan. La suppression de l'ANSSI est un pari éditorial qui contredit le consensus de référence ; sa légitimité tient à ce qu'il batte ce consensus explicitement, en s'appuyant sur le réquisitoire que ce consensus a lui-même produit.
Un modèle cible : commandement régalien, force territoriale, relais souverain
Le numérique est devenu régalien. L'architecture proposée tient en quatre niveaux.
Une autorité stratégique nationale de cyberdéfense, rattachée au Premier ministre. Elle ne coordonne pas, elle conduit. Des seuils juridiques de bascule, définis à l'avance, font passer la conduite de l'échelon technique à l'échelon de commandement en crise majeure.
Un noyau technique national, héritier des attributions de l'ANSSI : qualification, certification, CERT-FR, doctrine technique, référentiel SecNumCloud. Intégré au dispositif, non constitué en service parallèle.
Le ComCyberGend comme force territoriale et judiciaire. Il existe déjà ; il s'agit de le consolider.
Architecture cible : une chaine de commandement regalienne unifiee
Graphique interactif.
Ce que les modèles étrangers démontrent réellement
L'objection la plus solide est comparative : si l'intégration sous commandement était supérieure, pourquoi aucune démocratie comparable n'a-t-elle dissous son agence civile ? Il faut regarder les architectures réelles, pas leurs étiquettes.
Les États-Unis administrent la contre-épreuve. La CISA, agence civile sous le département de la Sécurité intérieure, coexiste avec l'US Cyber Command et le FBI. Cette dispersion a produit l'échec de 2016 : prévenu d'une intrusion russe au Co…
Réservé aux membres
La suite est réservée aux abonnés
SensPo est financé par ses lecteurs, sans publicité ni traceur. L’abonnement donne accès à l’intégralité des analyses.
1Cour des comptes, La réponse de l'État aux cybermenaces sur les systèmes d'information civils, rapport public thématique, 16 juin 2025 (constats sur l'absence de projet de service et d'indicateurs ; recommandation de renforcement des effectifs de l'ANSSI ; bilan des centres régionaux d'aide : 658 incidents traités en 2024, dont 136 victimes de rançongiciels ; harmonisation de l'offre de services, InterCERT comme tête de réseau).
2Décret n° 2009-834 du 7 juillet 2009 portant création d'un service à compétence nationale dénommé Agence nationale de la sécurité des systèmes d'information, modifié notamment par le décret n° 2011-170 du 11 février 2011 ; ANSSI rattachée au secrétariat général de la défense et de la sécurité nationale, auprès du Premier ministre.
3Directive (UE) 2022/2555 du 14 décembre 2022 (SRI 2 / NIS2). Projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, dossier législatif Légifrance JORFDOLE000050349138 (PRMD2412608L) ; adopté par le Sénat les 11 et 12 mars 2025 ; examiné en commission spéciale à l'Assemblée nationale le 10 septembre 2025 ; non promulgué à la date du 19 mai 2026, promulgation attendue au premier semestre 2026 ; risque de procédure d'infraction de l'Union pour transposition tardive. ANSSI, Référentiel Cyber France (ReCyF), 17 mars 2026.
4Loi n° 2023-703 du 1er août 2023 relative à la programmation militaire 2024-2030 (volet cyber) ; Sénat, rapport d'information n° 638 (2022-2023) sur la cyberdéfense ; ministère des Armées, Commandement de la cyberdéfense (COMCYBER).
5Allemagne : Gesetz über das Bundesamt für Sicherheit in der Informationstechnik (BSIG) ; loi de transposition de NIS2 publiée le 5 décembre 2025 ; BSI rattaché au Bundesministerium des Innern ; reddition annuelle devant la commission des affaires intérieures du Bundestag.
6Israël : Government Resolution n° 3270 du 17 décembre 2017 fusionnant le bureau national de cyberpolitique (INCB) et l'autorité opérationnelle (NCSA) en l'Israel National Cyber Directorate, rattaché au cabinet du Premier ministre.
7Royaume-Uni : National Cyber Security Centre, composante du GCHQ depuis 2016 ; National Cyber Force, commandement unifié réunissant GCHQ, ministère de la Défense et service extérieur (SIS).
8États-Unis : Cybersecurity and Infrastructure Security Agency (CISA), Department of Homeland Security ; US Cyber Command ; Federal Bureau of Investigation. Intrusion au Comité national démocrate, 2016, documentée par les investigations parlementaires et judiciaires publiques.
9Réservé (figures CSIRT consolidées en [1]).
10SGDSN : dispositif interministériel de gestion de crise majeure, cellule interministérielle de crise (CIC) et plan gouvernemental PIRANET ; Centre de coordination des crises cyber (C4) ; Revue stratégique de cyberdéfense, SGDSN, février 2018.
11IHEMI et INHESJ, travaux sur l'organisation de l'État en gestion de crise cyber majeure : scénarios multi-acteurs (préfecture, systèmes industriels d'OIV, sites non classés) mettant en évidence l'insuffisance possible des ressources de la seule ANSSI et l'absence de maillage territorial, à la différence de la Gendarmerie et de la Police.
12Incidents de référence : rançongiciel Qilin sur Synnovis, prestataire de biologie des hôpitaux du NHS de Londres, juin 2024 ; arrêt de Colonial Pipeline, mai 2021 ; rançongiciel sur le logiciel d'enregistrement de Collins Aerospace affectant simultanément plusieurs aéroports européens, septembre 2025.